






ノーセキュリティ、ノーテレワーク!
サイバー犯罪の発生状況に応じて、対策方法等をまとめた「サイバーセキュリティ対策通信」を作成しておりますので、企業で配布する等して活用してください。
ノーセキュリティ、ノーテレワーク! (PDFファイル: 573.7KB)
ノーセキュリティ、ノーテレワーク!
テレワーク用の機器がランサムウエアの標的に!
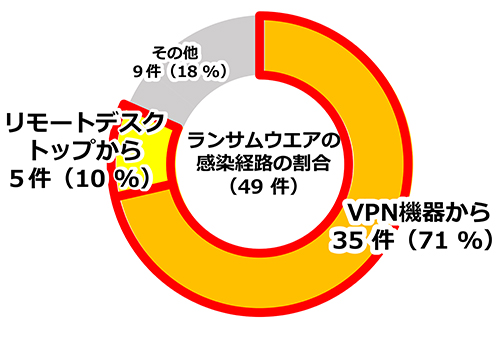
ランサムウェアの感染経路の割合(計49件)
- VPN機器から 35件(71パーセント)
- リモートデスクトップから 5件(10パーセント)
- その他 9件(18パーセント)
(注意)「令和5年上半期におけるサイバー空間をめぐる脅威の情勢等について」(令和5年9月21日警察庁)から抜粋
今年発生したランサムウエアの感染原因の約8割が、VPN機器・リモートデスクトップ等、テレワーク等に利用される機器からの侵入です!
ぜい弱性の放置、認証システムの強度不足等、セキュリティ対策の不備を突かれ、サイバー犯罪の被害に遭っています!
実施すべき基本対策はこれ!
- VPN機器やソフトウェアは、最新の状態にアップデート!
- 文字列を長く、複雑なものにする等、パスワードを強化!
- ワンタイムパスワード等を併用する、多要素認証を採用!
- セキュリティ対策ソフトを導入!
- オンライン会議時のURLは秘密に!
これらの対策はセキュリティの基本部分!守れていないと被害に遭う危険性大!
その他の対策については総務省のテレワークセキュリティガイドライン等も参考にしてください。
テレワークにおけるセキュリティ確保(総務省ウェブサイト(新しいウィンドウで開きます。))
その他サイバー犯罪対策に関する事は、大阪府警ホームページをご確認ください。
この記事に関するお問い合わせ先
大阪府警察本部 警務部 高度情報推進局 サイバーセキュリティ対策課 対策第二係
電話番号:06-6943-1234(内線 29223)