






企業のホームページが狙われています!
サイバー犯罪の発生状況に応じて、対策方法等をまとめた「サイバーセキュリティ対策通信」を作成しておりますので、企業で配布する等して活用してください。
企業のホームページが狙われています! (PDFファイル: 533.9KB)
企業のホームページが狙われています!
あなたの会社のホームページで、管理者ログイン用のURLやID・パスワードを、面倒だからと言って、初期状態のままで運用したりしていませんか?
それは危険です!
「設定の不備」をついた攻撃による被害が発生中です!
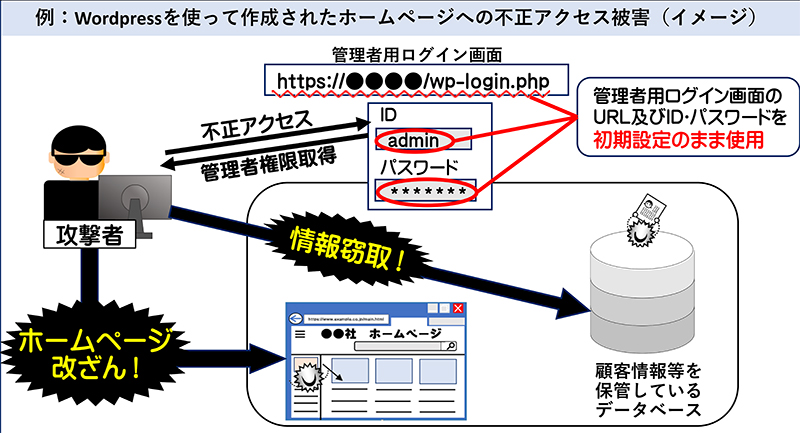
例 wordpress(ワードプレス)を使って作成されたホームページへの不正アクセス被害(イメージ)
- 攻撃者は、初期状態のままで運用されていた管理者用ログイン画面のURLやID等を推測して不正アクセスを行い、管理者権限を取得します。
- この管理者権限を使って、ホームページの改ざんや、データベースに保管されている顧客情報等の機密情報を窃取します。
-
例に挙げたwordpress(ワードプレス)は簡単にホームページが作成・管理ができるソフトウエアで、広く使われていることから、初期設定のままだとログイン用のURLやID等を攻撃者に容易に推測されてしまいます。
対策
管理者権限用の初期設定(URL・ID・パスワード等)を推測されにくいものに変更する。
その他サイバー犯罪対策に関する事は、大阪府警ホームページをご確認ください。
この記事に関するお問い合わせ先
大阪府警察本部 警務部 高度情報推進局 サイバーセキュリティ対策課 対策第二係
電話番号:06-6943-1234(内線 29223)