






メール配信システムは放置厳禁!
サイバー犯罪の発生状況に応じて、対策方法等をまとめた「サイバーセキュリティ対策通信」を作成しておりますので、企業で配布する等して活用してください。
メール配信システムは放置厳禁! (PDFファイル: 564.8KB)
メール配信システムは放置厳禁!
過去に導入したメール配信システムを、使用しなくなり、削除もせずにそのまま放置状態にしている、なんてしていませんか?
それは危険です!
「脆弱性放置」が原因による被害が発生中!
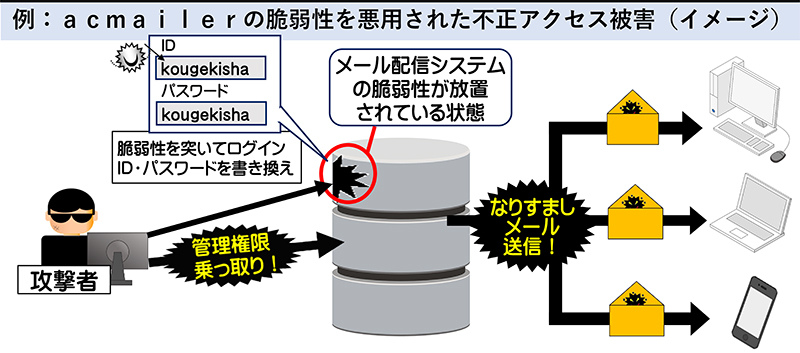
例 acmailer(エーシーメーラー)の脆弱性を悪用された不正アクセス被害(イメージ)
- 攻撃者は脆弱性が放置されている状態のメール配信システムに対して、脆弱性を突いてログインID・パスワードを書き換え、管理権限を乗っ取ります。
- その後、攻撃者は乗っ取ったメール配信システムを悪用し、なりすましメールを送信します。
事例のacmailer(エーシーメーラー)は簡単にメール配信ができるシステムですが、ログインID・パスワードが外部から書き換え可能となる脆弱性等が発見されており、開発元の企業が公開している修正バージョンへのアップデートを行わずに脆弱性を放置していたために、管理権限を乗っ取られ、なりすましメールの配信等に悪用されしまう被害が発生しています!
過去に使用していたものの、現在は使わなくなり、そのまま削除せずに放置していたために不正アクセスされたという事例もあり、注意が必要です!
対策
- acmailer(エーシーメーラー)を使用している場合は、最新版にバージョンアップする!
- 利用しなくなったacmailer(エーシーメーラー)は放置せずに必ず削除する!
その他サイバー犯罪対策に関する事は、大阪府警ホームページをご確認ください。
この記事に関するお問い合わせ先
大阪府警察本部 警務部 高度情報推進局 サイバーセキュリティ対策課 対策第二係
電話番号:06-6943-1234(内線 29223)